Баннер SGiRouter

SGi Router

Маршрутизация абонентского трафика на SGi в нужный VRF по пулу абонента, адресу назначения и SNI

О решении

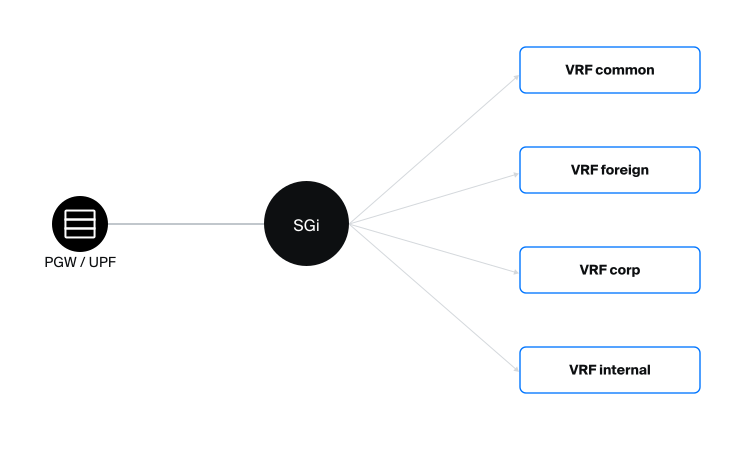
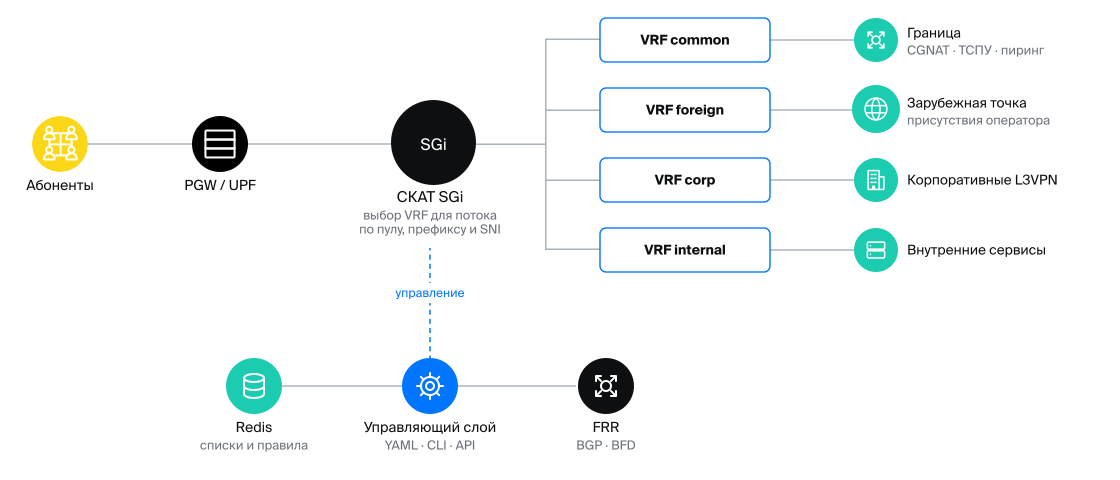
СКАТ SGi Router – программный маршрутизатор на платформе СКАТ DPI, который выбирает VRF для каждого потока в зависимости от пула абонента, IP-префикса назначения и имени сервера (SNI).

Решение позволяет управлять маршрутами внутри сети оператора, разделять трафик разных групп абонентов и организовывать отдельные выходы для выбранных сервисов. При выборе VRF меняется маршрут трафика, а адреса абонента и сервера остаются неизменными.

Для маршрутизации по SNI не требуется терминировать TLS. Трафик, не попавший под правила, идёт по маршруту по умолчанию без отслеживания состояния (stateless) и без TCP-проксирования.

Задачи, которые решает СКАТ SGi Router

Отдельные точки выхода для выбранных сервисов

Вывод трафика к сервисам через заданные оператором аплинки по доменным именам и IP-префиксам.

Разделение внутренних и внешних ресурсов

Отдельные маршруты для внутренних сервисов оператора, включая IMS, порталы и кэши, и внешнего трафика.

Изоляция корпоративных APN

Выделение корпоративного трафика в отдельные VRF с возможностью задавать исключения для определенных сервисов по SNI.

Разделение трафика MVNO и M2M/IoT

Отдельные выходы для виртуальных мобильных операторов и изоляция трафика разных M2M/IoT-платформ.

Маршрутизация к CDN-кэшам и пирингам

Прямой вывод трафика к заданным IP-префиксам через соответствующие VRF.

Цепочки SGi-LAN (Gi-LAN)

Направление трафика в нужную цепочку сервисов по SNI и IP-префиксу.

Как работает СКАТ SGi Router


Решение определяет маршрут по трем основным признакам:

  • Пул абонентов или APN – задает применяемую политику маршрутизации.
  • IP-префикс назначения – позволяет направить трафик в нужный VRF без анализа содержимого.
  • Имя сервера (SNI) – позволяет выбирать маршрут по имени сервера в TLS ClientHello и QUIC Initial. Для HTTP также поддерживается Host.

В зависимости от правил, СКАТ SGi Router направляет поток в VRF, отбрасывает его (drop) или разрывает соединение (TCP RST).

Для QUIC решение принимается по Initial-пакету. При использовании ECH доступны маршрутизация по открытому SNI (outer SNI, обычно имя CDN-провайдера), сброс соединения или передача по маршруту по умолчанию.

Производительность

Производительность для одного узла 16 CPU 64Gb NIC 2x100Gb

Пакетная скорость Пропускная способность Новых потоков TLS/QUIC Емкость Задержка медиана/99.9%
25 Mpps 150 Gb/s 390/120 тыс/с 20М сессий 50/300 мкс

Формы поставки

СКАТ SGi Router поддерживает три варианта развертывания.

Сервер

Выделенный узел с DPDK, сетевыми картами 100G/200G, hugepages и привязкой к NUMA.

VNF

Виртуальная машина на KVM/OpenStack с поддержкой SR-IOV или проброса PCI, hugepages и привязки vCPU.

CNF

Плоскость данных в Kubernetes с использованием Multus, SR-IOV device plugin, hugepages и статического CPU manager. Предусмотрены установка через Helm-чарт, мониторинг и скользящее обновление.

Преимущества СКАТ SGi Router

Без терминации TLS

Выбор маршрута по SNI не требует завершения TLS-соединения на маршрутизаторе.

Минимальные накладные расходы на трафик по умолчанию

Потоки без совпадений с правилами проходят по маршруту по умолчанию без отслеживания состояния (stateless) и без TCP-проксирования. Для потоков, совпавших с правилами, применяется дополнительная обработка. Для TCP-соединений, которые по сработавшему правилу направляются в отдельный VRF, маршрутизатор сам завершает TCP-рукопожатие (SYN-proxy), читает SNI и открывает соединение с сервером через этот VRF. Трафик по маршруту по умолчанию не проксируется.

Масштабирование под нагрузку

Производительность увеличивается за счет добавления воркеров и узлов. Поддерживаются горизонтальное масштабирование между парами и площадками, а также режим активный/активный с распределением пулов адресов между узлами.

Отказоустойчивость

Пара узлов с BGP и BFD (маршрутизатор BIRD) обеспечивает переключение на резервный маршрут при отказе. Проверки состояния плоскости данных, интерфейсов и конфигурации позволяют автоматически снимать анонсы при деградации узла.

Управление и мониторинг

Для управления доступны YAML, CLI и HTTP API. Метрики Prometheus и панели Grafana позволяют отслеживать работу по политикам, правилам и VRF. Предусмотрены диагностика потоков, проверка правил без их применения и горячая замена списков без остановки обработки, атомарное применение конфигурации с автоматическим откатом при ошибке, веб-интерфейс с ролями чтение/запись.

Отправьте запрос

Заполните форму
Мы свяжемся с вами, обсудим ваши задачи, предоставим доступ к документации и ответим на вопросы.
Выберите решение
Определим исходную ситуацию: объем трафика, доступное оборудование, необходимую функциональность.
Протестируйте
Наши инженеры установят программное обеспечение в вашу сеть и помогут с настройками. Договор — только после успешного тестирования.