Вернуть в ядро весь трафик позволяет доверенный доступ через TWAG. Расскажем как устроено наше решение, почему оно работает с любыми точками доступа и чем полезно MNO и MVNO.
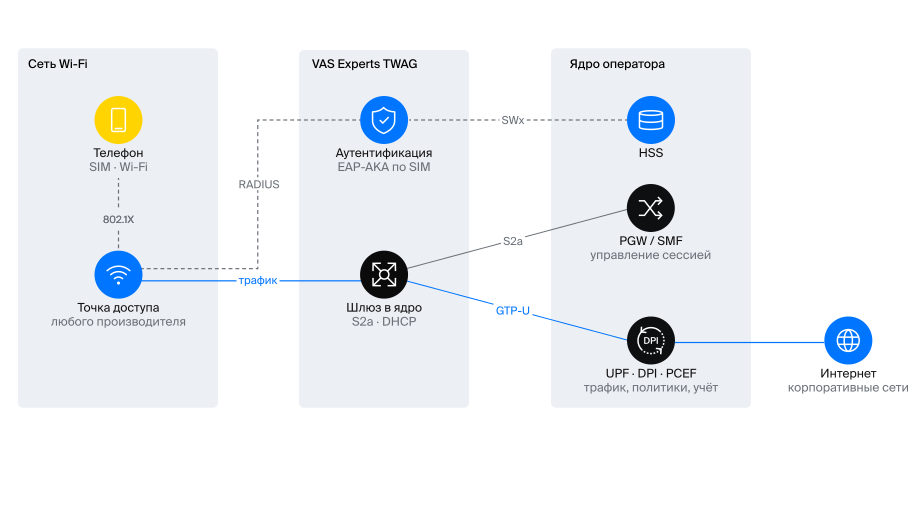
Рисунок 1 — как устроен TWAG
Доверенный и недоверенный доступ
Спецификация 3GPP TS 23.402 описывает два способа подключить Wi-Fi к пакетному ядру оператора. Разница между ними в том, доверяет ли оператор сети, через которую пришел абонент.
Недоверенный (untrusted) доступ рассчитан на любую сеть, будь то домашний роутер абонента или Wi-Fi в кафе. Оператор ее не контролирует, поэтому трафик защищает мобильное устройство. Оно строит IPsec-туннель до шлюза ePDG, а ePDG передает сессию в ядро по интерфейсу S2b. Так работает Wi-Fi Calling, который сегодня есть почти в каждом смартфоне.
Доверенный (trusted) доступ используется в сети, которую контролирует оператор. Через ядро проходит весь трафик абонента, а не только звонки, поэтому оператор не теряет ни трафик, ни контроль над ним. Телефону не нужен туннель IPsec, поэтому скорость такая же как и при использовании Wi-Fi. Абонент подключается по SIM без паролей и сохраняет номер, тариф и услуги, как в LTE.
| Недоверенный доступ (ePDG) | Доверенный доступ (TWAG) | |
| Тип сети | Любая, оператор ее не контролирует | Сеть, которой доверяет оператор, с WPA2/WPA3-Enterprise |
| Аутентификация | По SIM, при установке IPsec-туннеля | По SIM, через 802.1X/EAP-AKA при подключении к точке доступа |
| Защита трафика | IPsec-туннель от телефона до ePDG | Шифрование радиоканала WPA2/WPA3, IPsec не нужен |
| Интерфейс к PGW/SMF | S2b | S2a |
| Трафик в решении VAS Experts | Голос, SMS, видеозвонки | Интернет-трафик и мобильные сервисы |
Для абонента разница почти незаметна, а для оператора она принципиальная. Wi-Fi Calling возвращает в ядро только звонки. Доверенный доступ возвращает весь трафик и делает Wi-Fi полноценной частью сети. Остается вопрос, кто в этой схеме проверит абонента по SIM, откроет для него сессию и передаст трафик в ядро. Для этого нужен отдельный шлюз доверенного доступа, TWAG. На российском рынке такие решения раньше поставляли Cisco и Ericsson, а теперь собственный TWAG есть у VAS Experts.
Архитектура TWAG
TWAG (Trusted Wireless Access Gateway) — это шлюз, который превращает Wi-Fi в еще одну сеть доступа оператора, наравне с LTE. Он позволяет абоненту подключаться к точке доступа по SIM-карте, без паролей и порталов, получать адрес из пула оператора и пользоваться своим тарифом и услугами.
TWAG стоит между точками доступа Wi-Fi и ядром оператора. С точками доступа он работает по RADIUS, с HSS по SWx, с PGW / SMF по S2a и GTP-U. В нашей реализации шлюз включает в себя четыре основные функции.
| Функция | Что делает |
| Аутентификация по SIM | Принимает сообщения EAP-AKA от точки доступа по RADIUS и проверяет абонента. Векторы аутентификации берет от HSS по SWx или STa, способ выбирается по идентичности телефона |
| Сессия в ядре | Открывает для абонента сессию на PGW / SMF по S2a, в нужном APN и с его политиками |
| Выдача адреса | Отдает телефону по DHCP адрес из пула оператора и становится для него шлюзом по умолчанию |
| Передача трафика | Упаковывает трафик абонента в GTP-U и передает в ядро, через DPDK или через сетевой стек ОС |
Телефон находит сеть оператора по профилю Passpoint или по известному SSID. Аутентификация по SIM проходит примерно за секунду. Дальше TWAG открывает сессию, телефон получает адрес, и трафик уже идет через DPI и PCEF оператора с теми же тарифами, квотами и точками СОРМ, что в LTE. При повторном подключении точка доступа снова запускает аутентификацию EAP, а сессия в ядре сохраняется. У абонента остаются тот же IP-адрес и те же услуги.
Кроме основных функций, TWAG ведет учет сессий по RADIUS Accounting и умеет отключить абонента. Если SIM блокируют, шлюз отправляет точке доступа команду RADIUS Disconnect.
TWAG в продуктах VAS Experts
TWAG — один из компонентов решения TWAN от VAS Experts, которое объединяет средства организации доверенного и недоверенного Wi-Fi-доступа к сети оператора. Полное решение включает пять компонентов (см. Таблицу 1).
Таблица 1 — Компоненты решения для Wi-Fi
| Компонент | Роль в решении |
| TWAG | Доверенный доступ, через него идут данные абонента без IPsec |
| ePDG | Недоверенный доступ, через него идут голос и SMS (Wi-Fi Calling) |
| PGW / SMF | Управление сессиями и выдача адресов из пула оператора |
| DPI | Обработка трафика, фильтрация, NAT, приоритизация |
| PCEF | Применение политик и тарификация по Gx и Gy через PCRF и OCS |
Ключевая часть решения — связка двух шлюзов, TWAG и ePDG. В решении трафик разделен, данные идут через TWAG без шифрования, а для звонка телефон поднимает туннель IPsec к ePDG внутри уже открытой сессии, как в любом домашнем Wi-Fi. Оба шлюза передают абонента в одно ядро, и наш ePDG уже обслуживает Wi-Fi Calling в коммерческой сети оператора.
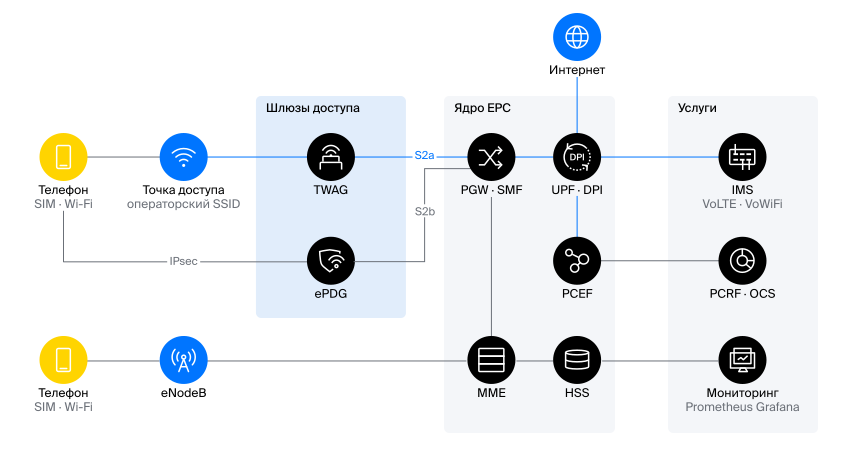
Рисунок 2 — Решение целиком: TWAG, ePDG, PGW / SMF, PCEF и DPI
Если у оператора нет своего ядра, к ним добавляются наши IMS, HSS, MME и UPF. Если ядро есть, шлюзы подключаются к нему по стандартным интерфейсам S2a, S2b, SWx, STa и RADIUS, в том числе к оборудованию других производителей.
Какие услуги дает связка и какие компоненты их реализуют, показано в Таблице 2.
Таблица 2 — Услуги и компоненты
| Услуга | Как реализуется | Компонент |
| Подключение по SIM без паролей | 802.1X / EAP-AKA, векторы аутентификации от HSS, точка доступа любого производителя | TWAG, HSS |
| Сессия и адрес как в LTE | S2a к PGW / SMF: APN, адрес из пула оператора, выдача по DHCP | TWAG, PGW / SMF |
| Интернет | Маршрутизация, NAT, фильтрация, защита | UPF, DPI |
| Политики и тарификация | Gx / Gy: квоты, белые списки, приоритеты, QoS по услугам; CDR | PCEF, DPI, PCRF и OCS |
| Корпоративный доступ | APN → пул адресов → VRF, политики по абоненту | PGW / SMF, DPI |
| Голос, SMS, видеозвонки | Wi-Fi Calling: IPsec-туннель к ePDG через сессию данных, APN ims | ePDG, IMS |
| СОРМ | Весь Wi-Fi-трафик проходит через PGW, точки съема те же, что для LTE | PGW / SMF, DPI |
| Отключение и контроль доступа | Команды от AAA или HSS отключают абонента на точке доступа, учет по RADIUS | TWAG |
| Наблюдение и разбор | Метрики Prometheus / Grafana, трассировка абонента по IMSI, MSISDN или MAC | TWAG, мониторинг |
Зачем TWAG мобильному и виртуальному оператору
MNO, то есть оператор с собственными частотами и базовыми станциями, уже имеет покрытие. Для него Wi-Fi — способ сделать сеть дешевле и плотнее там, где сотовой связи не хватает. TWAG позволяет MNO решить несколько задач:
- Разгрузить макросоты на стадионах, вокзалах и в торговых центрах, где в часы пик они перегружены.
- Закрыть покрытие внутри зданий без DAS и малых сот. Точка доступа Wi-Fi 6 обходится заметно дешевле малой соты, а монтаж занимает дни.
- Вернуть в ядро трафик, который уже идет через Wi-Fi, вместе с тарификацией, политиками и СОРМ.
- Если в группе есть провайдер ШПД, построить конвергентный продукт «дом + мобильная связь».
Сценарий. Домашние роутеры провайдера
У группы есть провайдер с сотнями тысяч домашних и подъездных роутеров. На каждом появляется второй SSID оператора с поддержкой Passpoint. Абонент в гостях или во дворе подключается к нему по SIM автоматически и получает скорость Wi-Fi там, где LTE не добивает. Трафик роутеров уже собирается в сети провайдера и приходит на TWAG по IP.
Для крупного оператора TWAG — прежде всего способ разгрузить соты и закрыть покрытие внутри зданий. Но наиболее интересная часть касается MVNO.
MVNO, то есть виртуальный оператор, своей радиосети не имеет и работает на сети хост-оператора. TWAG позволяет оператору впервые получить собственную сеть доступа, а значит, часть трафика больше не нужно оплачивать хост-оператору.
- Меньше платить хосту. Каждый гигабайт, который абонент тратит в своем Wi-Fi, не нужно оплачивать оптом.
- Появиться там, где у хоста нет покрытия, например на удаленных объектах.
- Продавать B2B-клиентам корпоративный доступ по SIM в офисном Wi-Fi.
TWAG передает абонента в ядро оператора, поэтому MVNO нужны свои HSS и PGW, то есть модель полного MVNO.
Сценарий. Вахтовый поселок
Вахтовые поселки, суда, рудники, стройки — там, где макросети нет и не будет. На объекте ставят обычные точки доступа Wi-Fi 6, а их трафик по спутниковому каналу приходит на TWAG в ядре оператора. Люди подключаются по SIM, звонят со своего номера через Wi-Fi Calling, а работодатель получает управляемый доступ с политиками и учетом. Для MVNO это собственная точка присутствия без хост-оператора.
Производительность и сайзинг
Один сервер TWAG пропускает до 100 Гбит/с трафика и обрабатывает до 50 000 подключений абонентов в секунду. На миллион сессий нужно 36 ГБ памяти. Для полной производительности трафик обрабатывается в пространстве пользователя через DPDK, в обход сетевого стека ОС. При небольшой нагрузке можно использовать сетевой стек ОС на любой виртуальной машине.
Типовые профили внедрения:
| Профиль | Абонентов | Трафик | TWAG | ePDG | PGW/SMF | DPI + PCEF | Серверов |
| Старт | 50 000 | 10 Гбит/с | 1 + 1 ВМ | 1 + 1 ВМ | 1 + 1 ВМ | 1 + 1 ВМ | 2 |
| Регион | 300 000 | 30 Гбит/с | 1 + 1 | 1 + 1 | 1 + 1 | 2 + 1 | 9 |
| Федеральный | 1 000 000 | 100 Гбит/с | 2 + 1 | 2 + 1 | 1 + 1 | 6 + 1 | 15 |
| Группа операторов | 3 000 000 | 300 Гбит/с | 6 + 1 | 3 + 1 | 3 + 1 | 17 + 1 | 33 |
Расчет сделан для сервера x86 с 32 ядрами, 128 ГБ ОЗУ и двумя портами 100GbE. При отказе одного узла нагрузка на оставшиеся не превышает 60%. В профиле «Старт» все компоненты работают как виртуальные машины на двух серверах. ePDG рассчитывается по голосу и SMS абонентов Wi-Fi, а DPI и PCEF — по абонентам и трафику всей сети, а не только Wi-Fi. Масштабирование выполняется добавлением узлов, без замены платформы.
На нашем стенде весь путь абонента, от телефона до ядра, построен на продуктах VAS Experts. Наглядно можно увидеть, как абонент переходит в Wi-Fi, как его трафик тарифицируется и как работает звонок через ePDG. Показать стенд можем с вашими SIM-картами и точкой доступа. Пилот на вашей площадке занимает 4–6 недель.
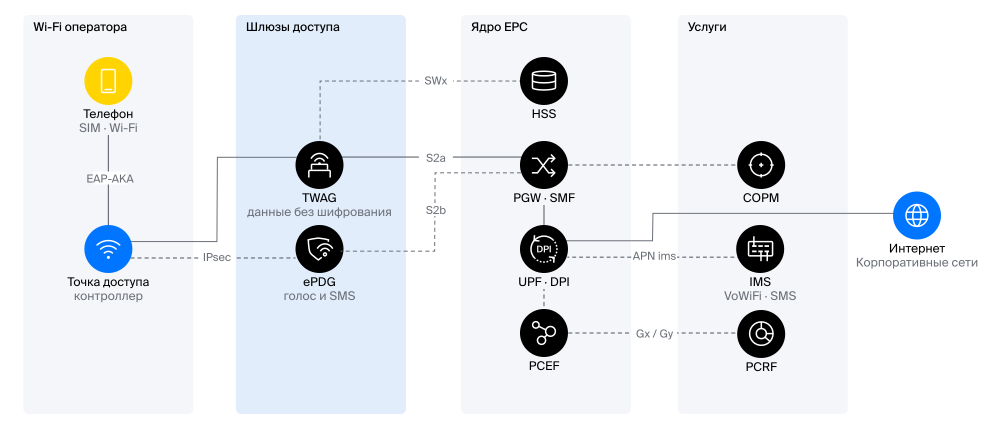
Рисунок 3 — Демонстрационный стенд
Решение разворачивается на двух площадках с резервом N+1, а состояние сессий хранится в Redis. Если узел перезапустится, абонент этого не заметит. Поставка возможна на сервер, виртуальную машину, в Kubernetes или облако, в том числе на российских платформах.
Сценарий. Стадион в день матча
На арене собираются десятки тысяч зрителей, и макросота не справляется. Под трибунами установлены сотни точек доступа Wi-Fi 6 / 6E с SSID оператора. Телефоны болельщиков сами переходят в Wi-Fi по SIM, а трафик всей арены обрабатывает один узел TWAG с пропускной способностью до 100 Гбит/с. Сотовая сеть остается для голоса и тех, кто в движении.
Итог
Доверенный и недоверенный доступ не конкурируют, а дополняют друг друга. В связке TWAG и ePDG каждый шлюз обслуживает свою часть трафика:
- TWAG передает данные абонента в ядро без IPsec-туннеля, с тем же номером, тарифом и политиками, что и в LTE;
- ePDG передает голос и SMS в IMS через IPsec-туннель внутри сессии данных;
- ядро, политики, тарификация и СОРМ остаются общими для LTE и Wi-Fi.
Решение прошло испытания в реальной операторской среде, на стендах действующего MVNO, Wi-Fi Calling на ePDG работает в коммерческой сети оператора, а DPI и PCEF находятся в промышленной эксплуатации. Все компоненты разрабатывает и поддерживает одна команда в России. Решение может заменить ушедшие с российского рынка Cisco SaMOG и Ericsson Wi-Fi Mobility Gateway. Для 5G схема доверенного доступа будет развиваться в сторону TNGF / TWIF и ATSSS.
Посмотрите TWAG в работе. Проведем демонстрацию на стенде с вашими SIM-картами и точкой доступа, от подключения до звонка. Пилот на вашей площадке занимает 4–6 недель.