Параллельно растет объем конфигураций, журналов и аварийных событий, а связи между компонентами усложняются. В результате инженеры тратят больше времени на сбор данных из разных интерфейсов и узлов, чем на саму диагностику.
В результате возникает потребность в единой системе управления, которая объединяет работу с сетевыми элементами, конфигурациями, авариями и эксплуатационной статистикой.
Что такое СКАТ NMS
СКАТ NMS — система управления платформой СКАТ. Она объединяет конфигурирование, мониторинг, сбор статистики, обработку аварий и аудит действий по всем продуктам VAS Experts.
СКАТ NMS поставляется как виртуализированное решение и интегрируется в существующую инфраструктуру оператора без жесткой привязки к аппаратной платформе.

Архитектура СКАТ NMS
Развертывание и инфраструктура
Система разворачивается в кластере виртуализации заказчика, в выделенной TelcoCloud-инфраструктуре или на отдельных серверах, выделенных под сетевые функции. Поддерживаются VMware и OpenStack-среды.
Для операторских инсталляций VAS Experts используется платформа виртуализации vStack HCP, на базе которой разворачиваются DPI, CG-NAT, BRAS, модуль аналитики QoE и сервисы управления. Платформа позволяет запускать сетевые функции в единой виртуализированной среде и упрощает масштабирование операторских сервисов по модели TelcoCloud.
В качестве рекомендованной аппаратной платформы используются серверы ITPOD. Решения компании рассчитаны на размещение высоконагруженных сетевых сервисов и протестированы на совместимость с платформой виртуализации vStack HCP.
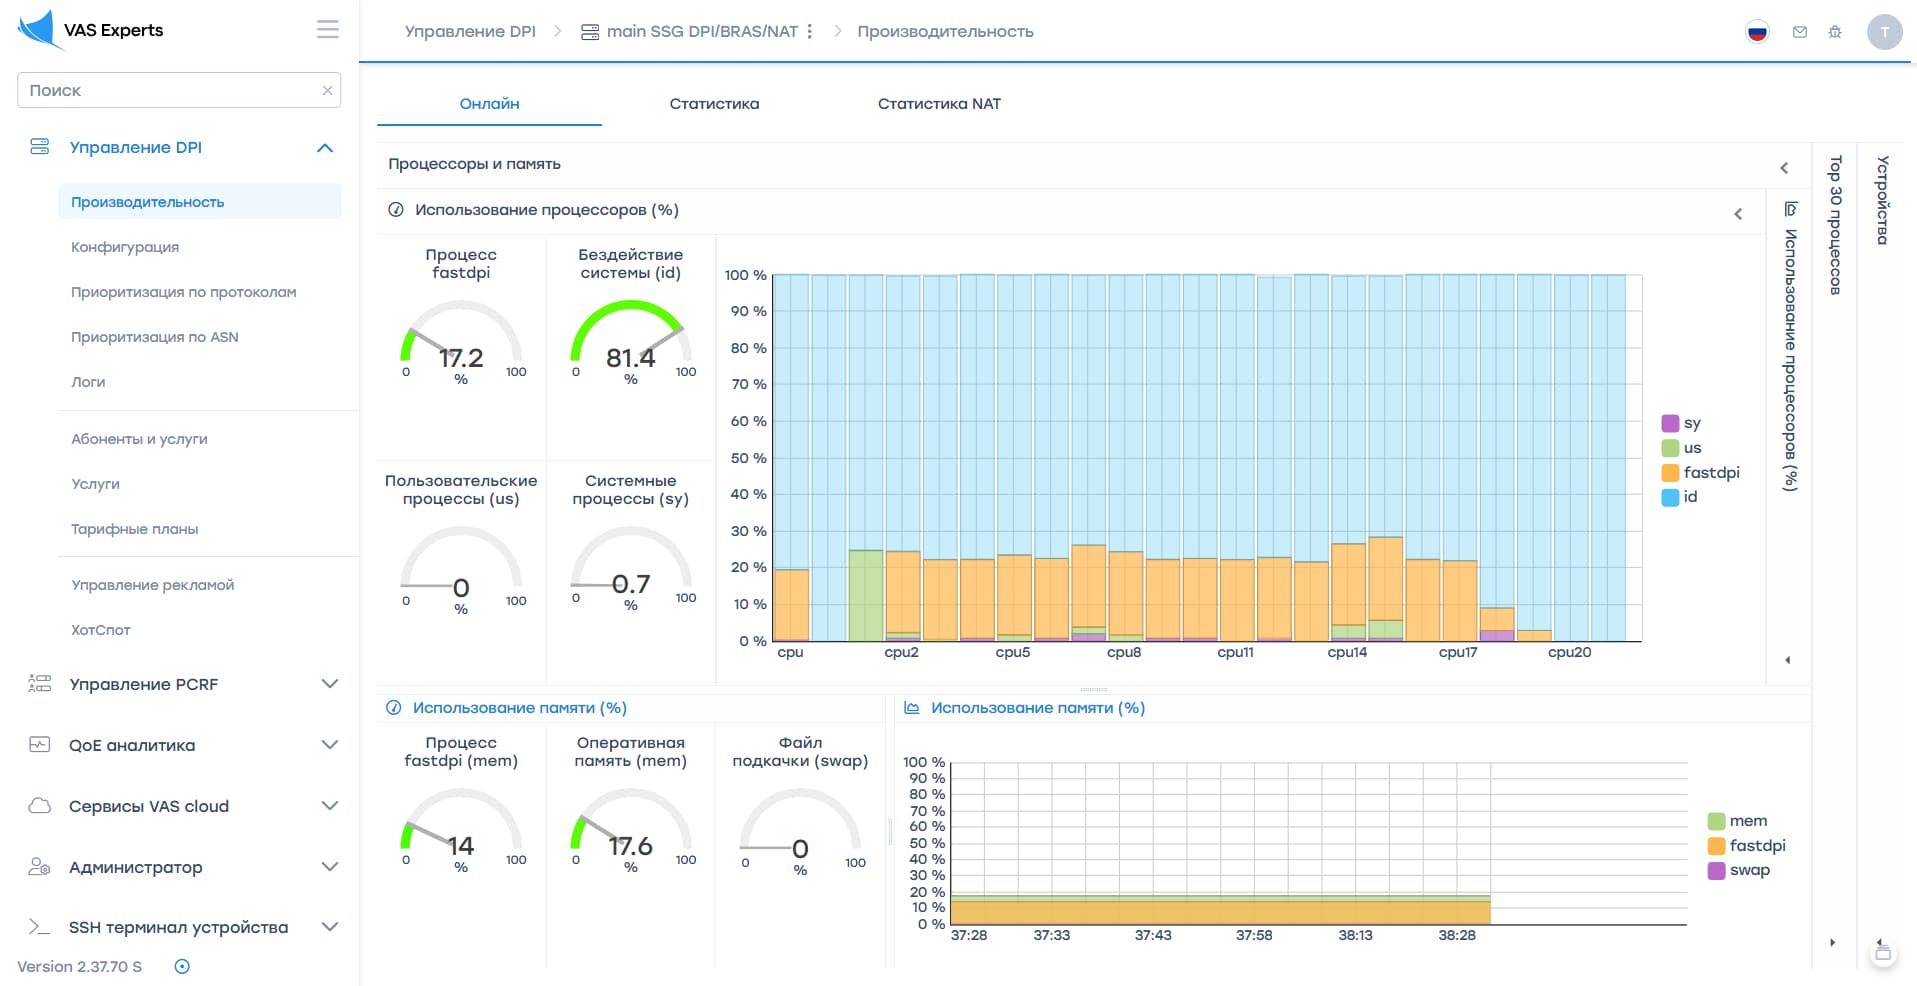
Интерфейс мониторинга производительности
В отказоустойчивой конфигурации компоненты NMS, DPI, CG-NAT, BRAS и QoE распределяются между несколькими узлами виртуализации. Если один гипервизор становится недоступен, остальные компоненты продолжают работать на соседних узлах кластера.
В крупных инсталляциях базы QoE и аналитические сервисы выносятся на отдельные узлы — это критично при больших объемах пользовательского трафика и длительных сроках хранения статистики.
Резервное копирование охватывает не только системный слой, но и эксплуатационные данные — конфигурации, базы QoE, лицензии, журналы событий и сервисные параметры. Резервное копирование можно запускать вручную через Web GUI или CLI, а также автоматически по расписанию.
Файлы резервных копий могут храниться локально или выгружаться во внешние системы хранения через SFTP. Это позволяет встроить NMS в существующие процессы disaster recovery и хранения данных.
Управление конфигурациями
Управление параметрами DPI, BRAS, CG-NAT и других компонентов платформы выполняется централизованно в NMS. Конфигурации можно изменять через Web GUI, CLI или API.
В зависимости от типа оборудования используются REST API, SNMP, SSH, HTTP(S) или Netconf.
В интерфейсе отображается текущая конфигурация узла, история изменений и автор каждой правки.
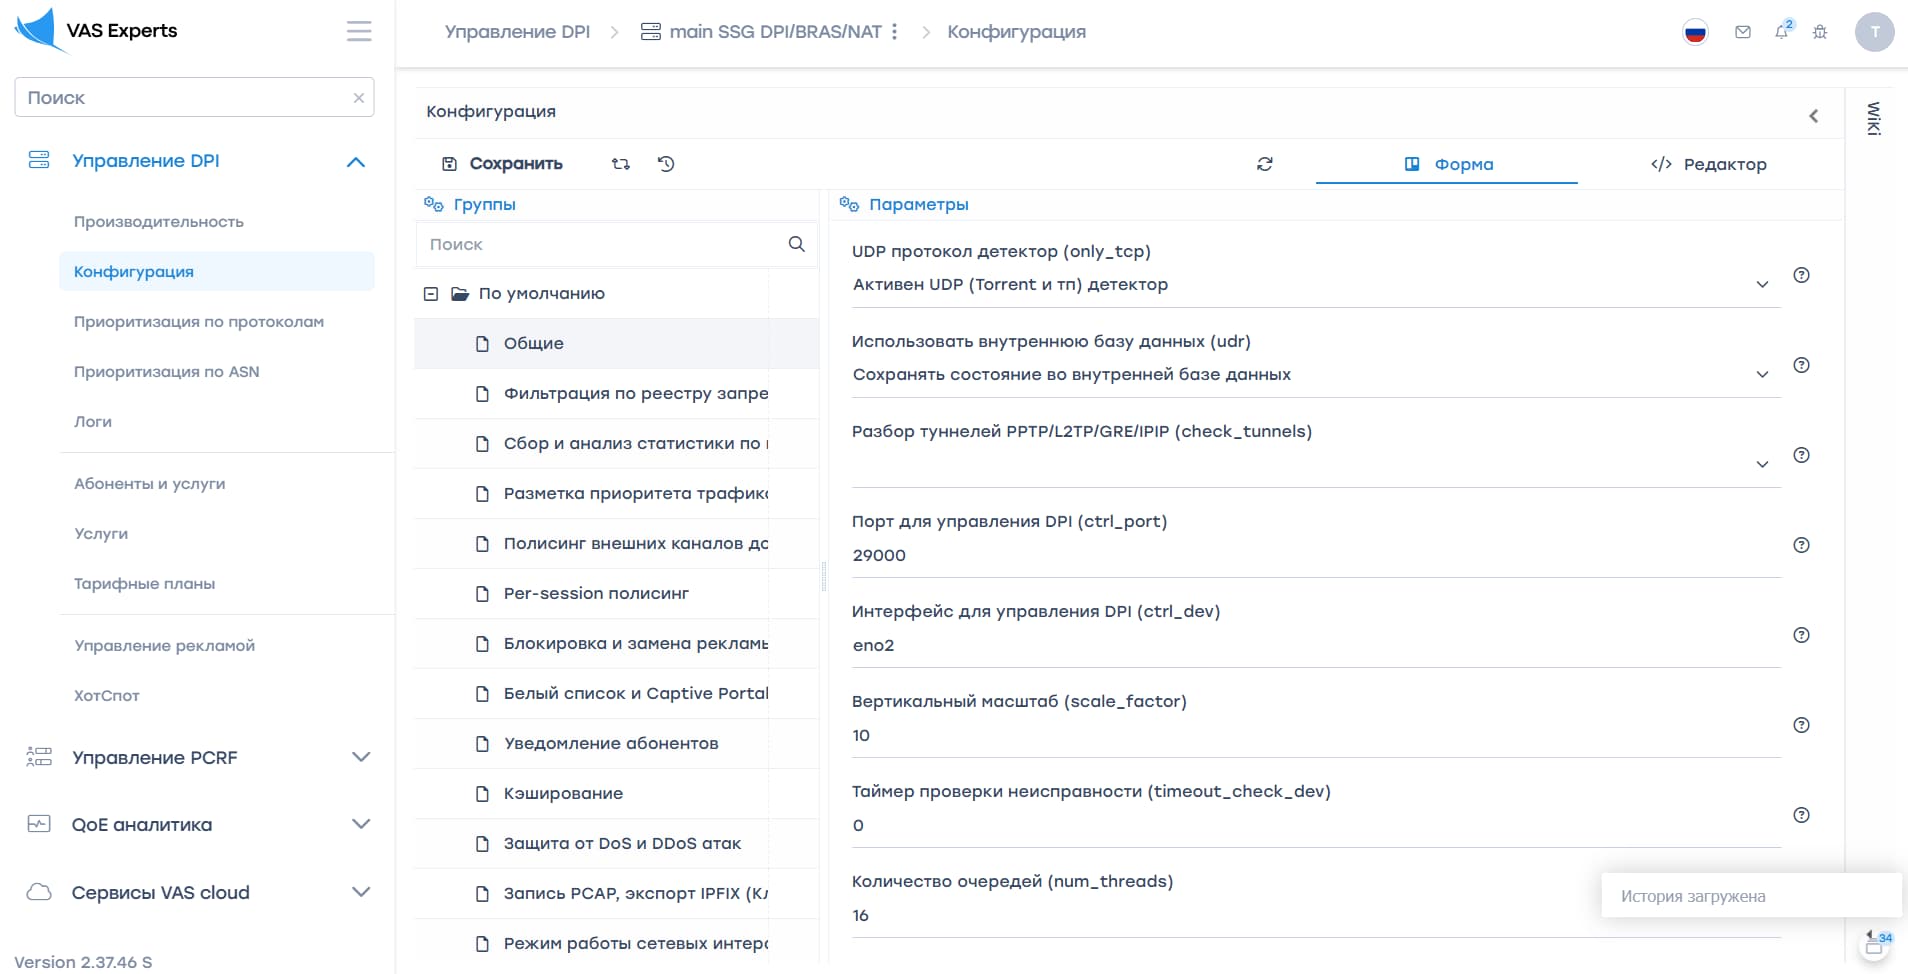
Раздел «Конфигурация» в модуле «Управление DPI»
Доступно сравнение любых двух версий конфигурации (diff) с подсветкой изменений.
Если связь с сетевым элементом пропадает, NMS фиксирует расхождение состояний и переводит объект в режим рассинхронизации. После восстановления соединения NMS автоматически синхронизирует конфигурации и возвращает узел в актуальное состояние.
Механизм востребован при обновлениях, миграциях и переключении сервисов между площадками.
Регулярная сверка конфигураций выявляет ручные изменения, внесенные в обход системы управления. После восстановления связи система может автоматически привести конфигурацию узла к эталонному состоянию.
Мониторинг и QoE-метрики
QoE в составе СКАТ собирает статистику по пользовательским соединениям и передает данные в аналитическую систему. Данные включают параметры трафика, загрузку интерфейсов и показатели качества обслуживания абонентов.
NMS использует эти данные для дашбордов, KPI и отчетности. Через интерфейс можно посмотреть:
- распределение трафика по приложениям;
- RTT (Round-Trip Time) и долю ретрансмиссий;
- количество пользовательских сессий;
- загрузку сервисов;
- статистику по сегментам сети.
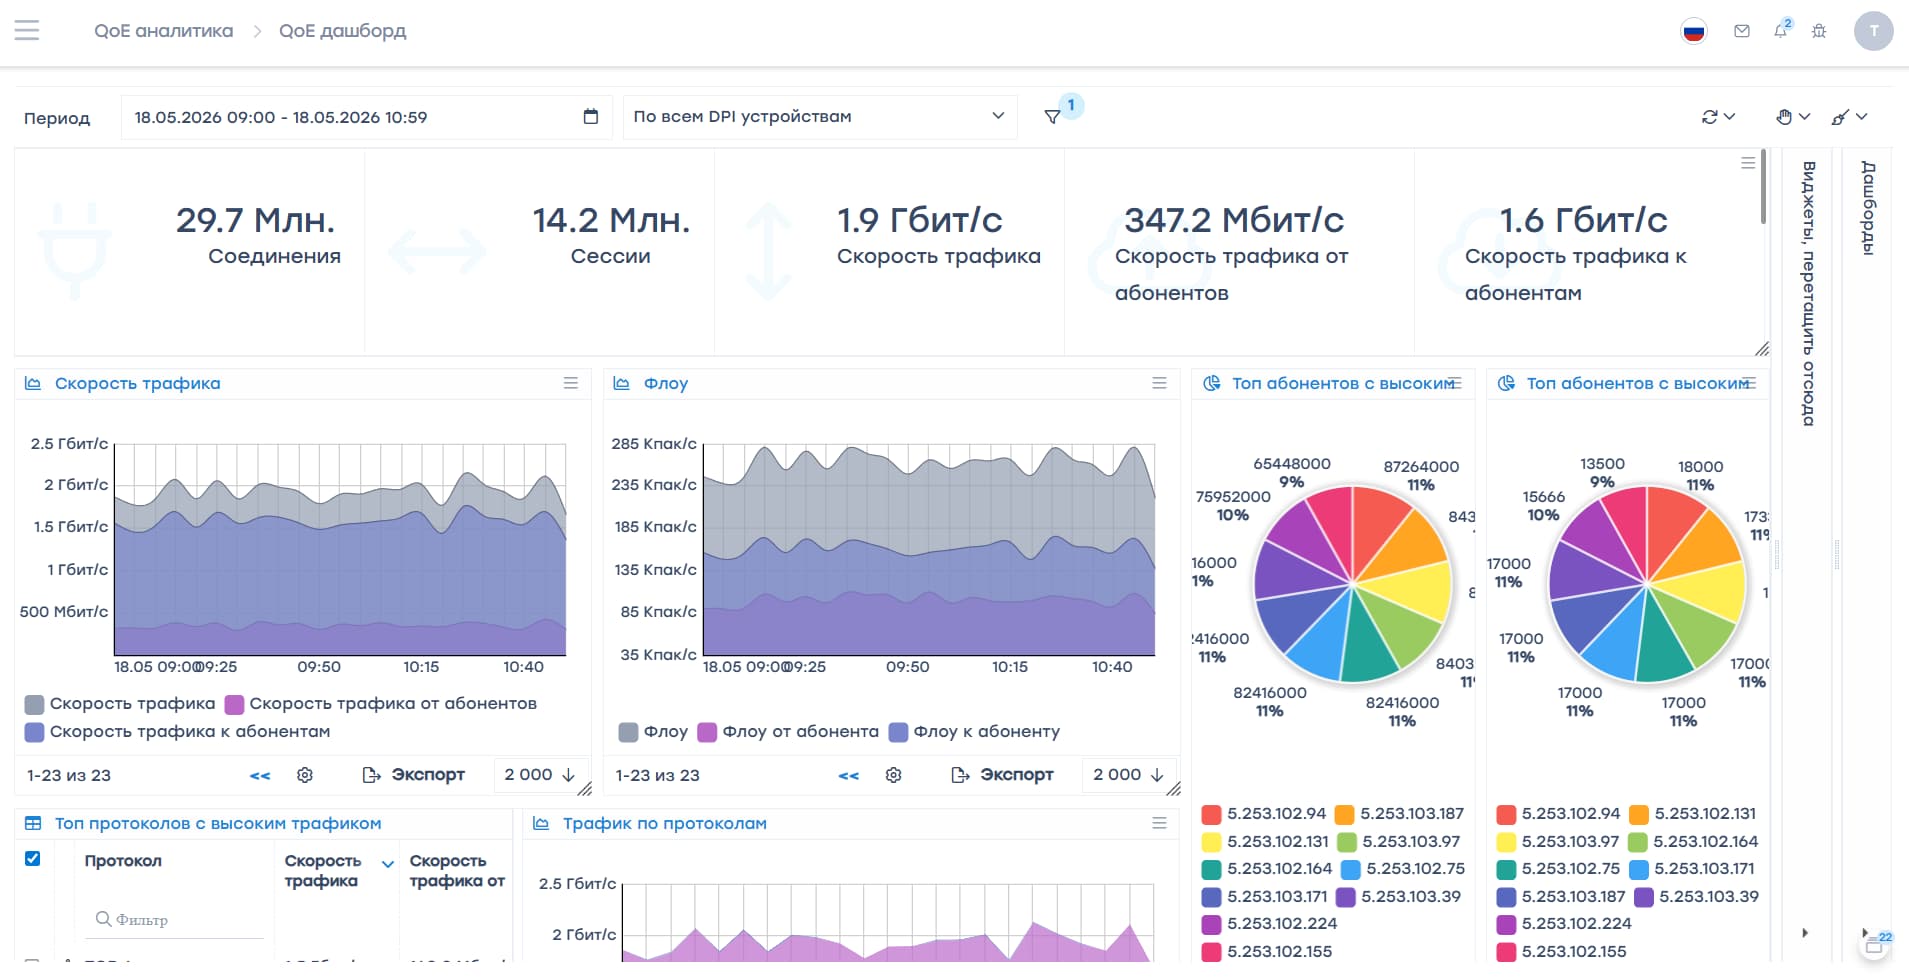
Дашборд QoE-аналитики с показателями трафика, сессий и абонентов
Журналирование и аудит событий
Система централизованно собирает события как от компонентов NMS, так и от управляемых сетевых элементов. В журнал попадают:
- действия пользователей;
- изменения конфигураций;
- системные события;
- операции с сервисами;
- события безопасности.
Логи централизуются внутри NMS и доступны для поиска по времени, типу события или конкретному узлу. Минимальный период хранения логов — один месяц, а фактический срок настраивается политикой эксплуатации.
Поддерживаются syslog, SNMP traps и REST API. Аварии и события могут обрабатываться как внутри NMS, так и в существующем контуре оператора.
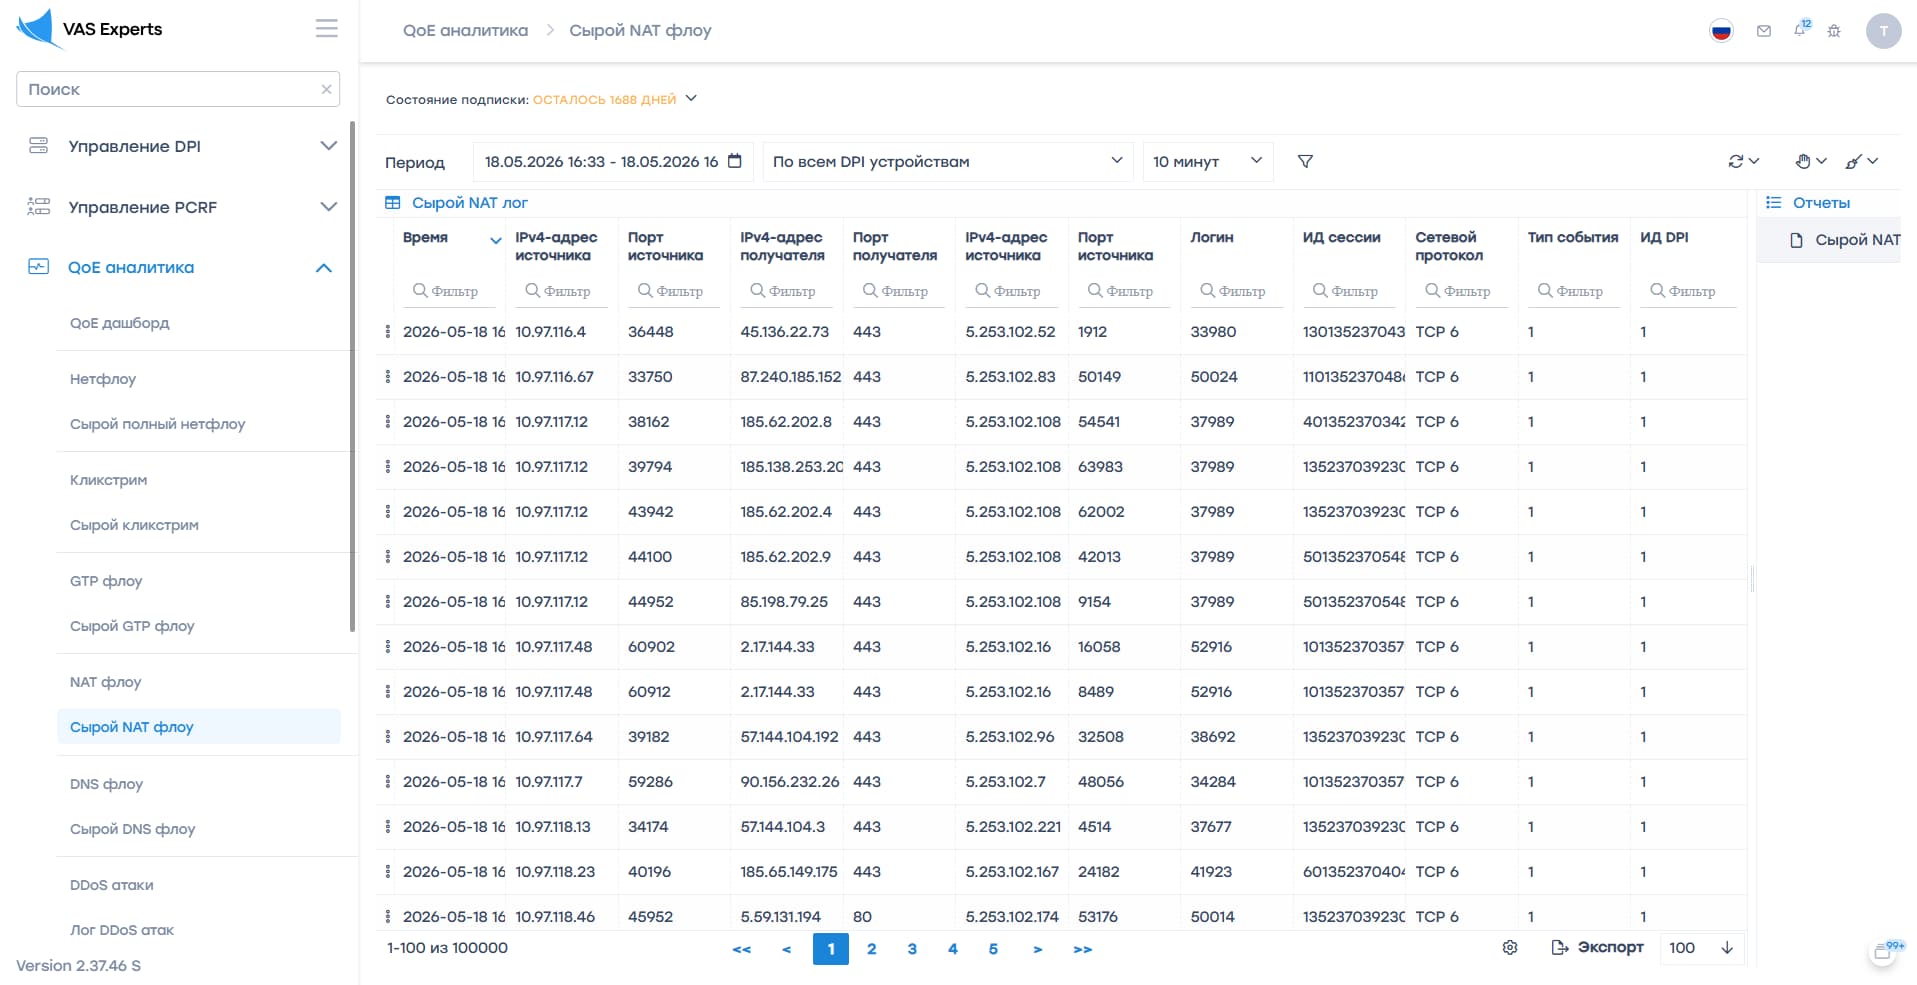
Журнал NAT-событий в QoE-аналитике
Отчетность
Отчеты строятся напрямую из базы QoE. Можно выбирать временной диапазон, конкретные узлы, сегменты сети или отдельные приложения.
Формирование отчетов запускается вручную или по расписанию. Готовые отчеты сохраняются в личном кабинете и могут выгружаться во внешние системы.
Поддерживается отправка по электронной почте и выгрузка через веб-интерфейс. Это позволяет интегрировать отчетность в существующие процессы эксплуатации без ручного формирования данных.
Безопасность и эксплуатация
Для доступа к системе используются защищенные протоколы HTTPS, SSH и SFTP.
NMS поддерживает ролевую модель доступа (RBAC). Полномочия разделяются между NOC, службой эксплуатации, ИБ и внешними подрядчиками. Например, одна группа пользователей получает доступ только к мониторингу и авариям, другая — к изменению конфигураций DPI и BRAS.
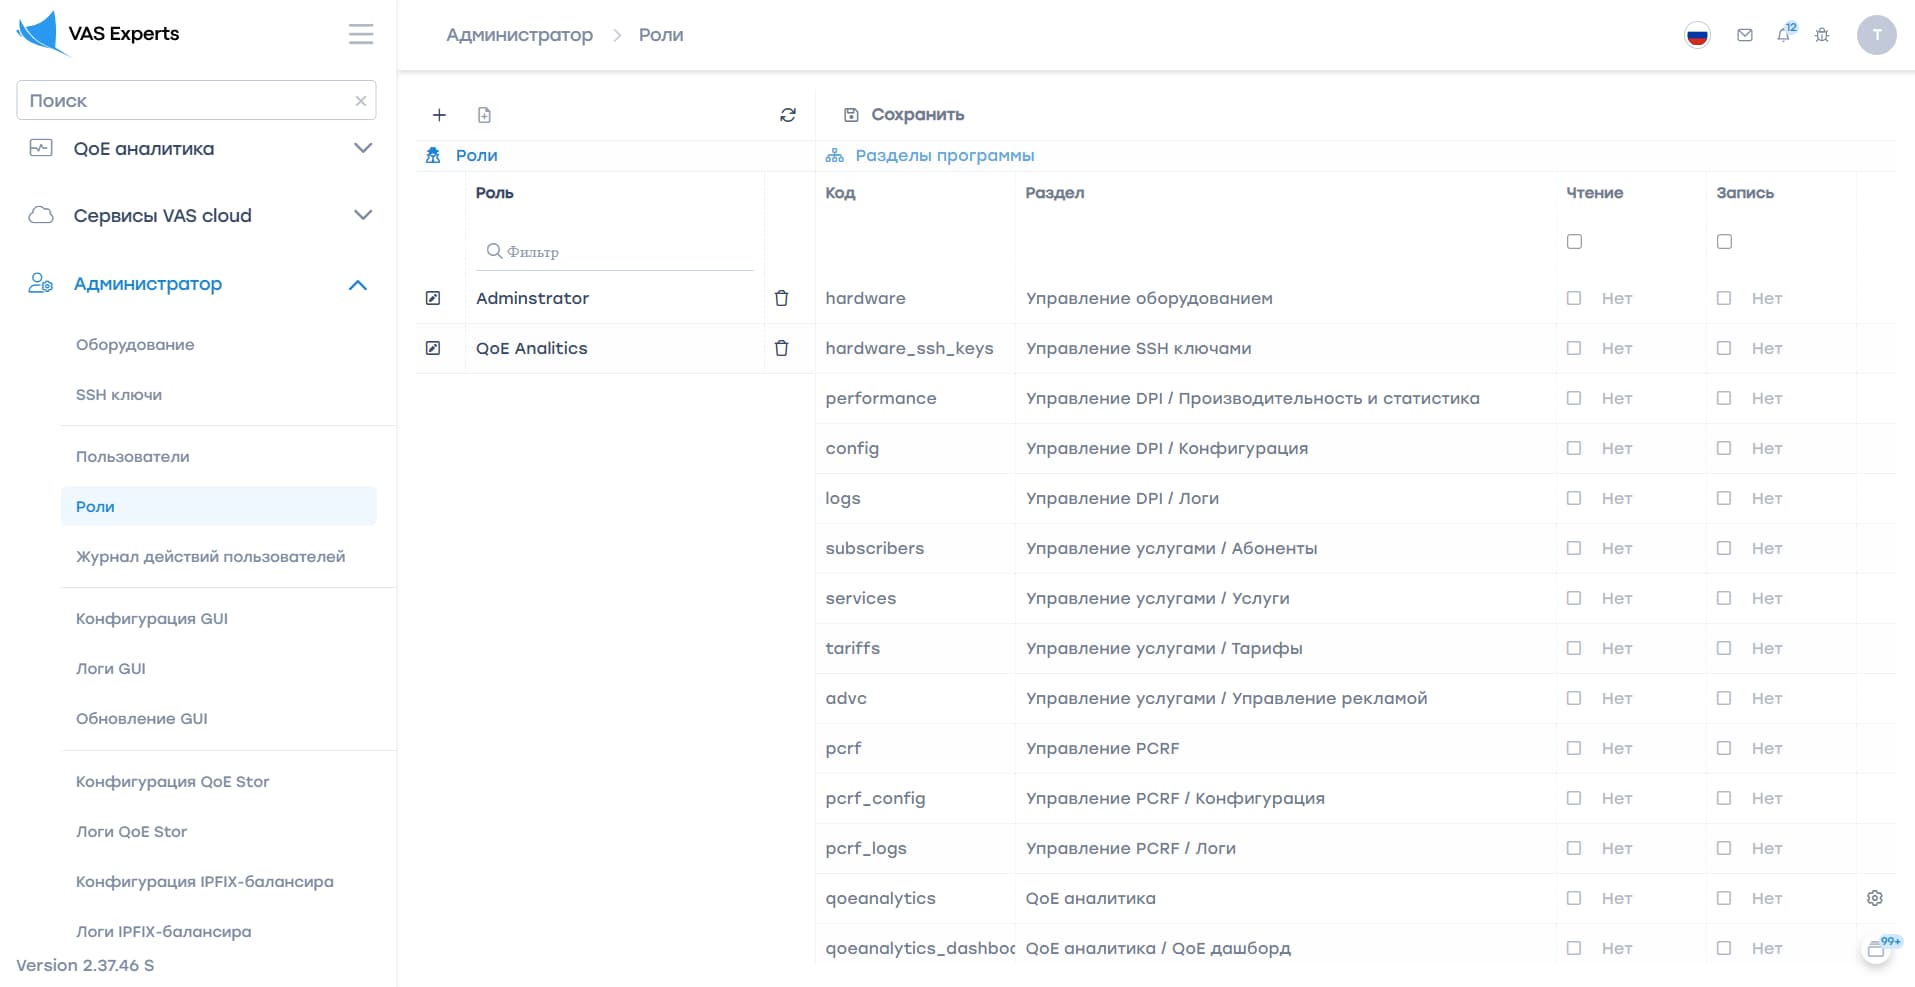
Настройка ролей и прав доступа в разделе «Администратор»
Аутентификация выполняется через LDAP, Active Directory, RADIUS или SSO. Система ограничивает параллельные подключения под одним пользователем. Все действия пользователей сохраняются в журнале аудита.
В нем фиксируются:
- изменения конфигураций;
- запуск диагностики;
- операции с сервисами;
- попытки входа;
- работа с API.
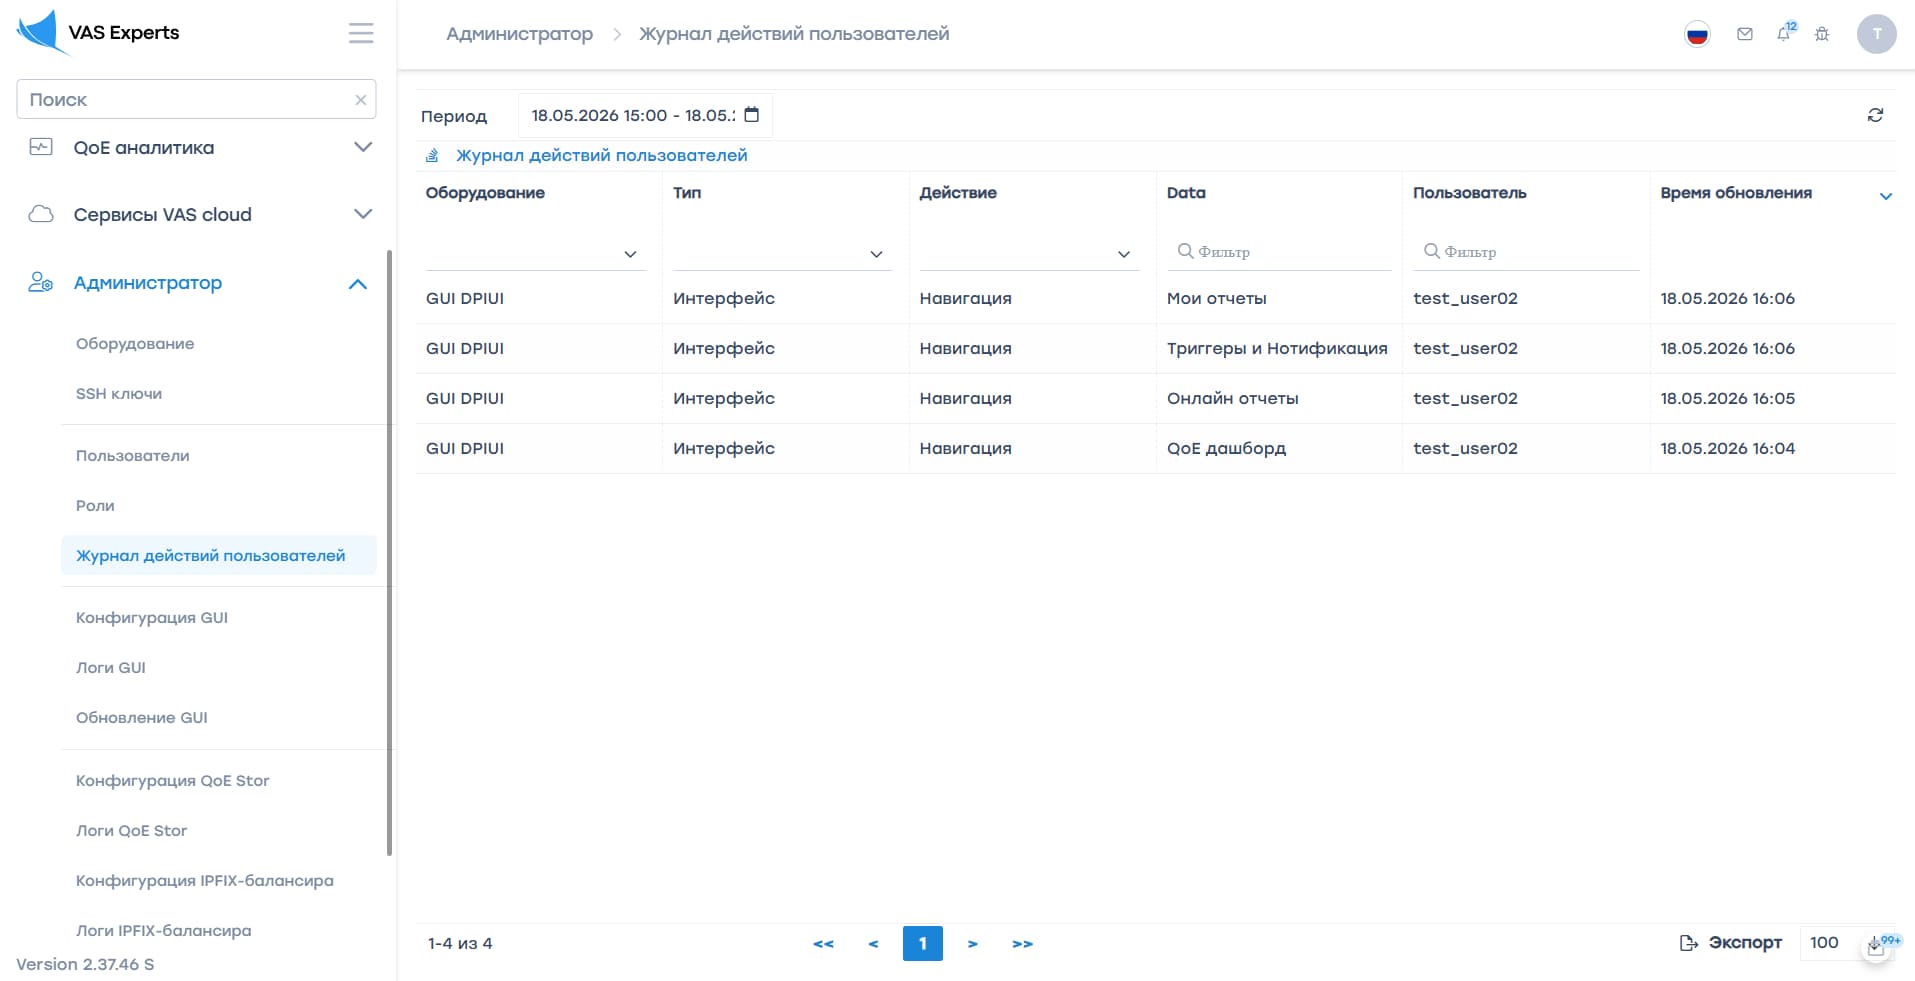
Журнал действий пользователей
Заключение
По мере роста операторской инфраструктуры управление сетевыми сервисами перестает быть задачей отдельных команд и интерфейсов.
DPI, CG-NAT, BRAS, QoE, мобильные шлюзы и другие сетевые функции образуют единую сервисную платформу, где изменения в одном компоненте могут влиять на работу связанных сервисов.
СКАТ NMS объединяет эти компоненты в общий контур управления. Система централизует конфигурации, аварии, статистику, QoE, аудит и интеграции с внешними OSS/BSS-платформами. За счет этого эксплуатация сети становится предсказуемее: меньше ручных операций при изменениях, быстрее локализация инцидентов, прозрачнее аудит действий персонала.